
L’OT est aujourd’hui omniprésent dans les usines, à tous les niveaux du process industriel. Automates, lignes de production, systèmes de supervision, capteurs… il est au cœur même de la fabrication. Sans OT, il n’y a tout simplement plus de production industrielle possible.
L’OT ne se limite plus aux lignes de production. Je le vois désormais partout dans les fonctions de soutien des usines : logistique, maintenance, qualité, sûreté, sécurité. Ces systèmes pilotent des activités essentielles, souvent en arrière-plan, mais avec un impact direct sur la continuité des opérations et la sécurité globale du site.
Dans la grande majorité des cas, ces systèmes OT ne sont pas déployés par les équipes internes. Ils sont conçus, installés et maintenus par des prestataires OT spécialisés, souvent choisis pour leur expertise métier et leur connaissance fine des process industriels. Progressivement, ces prestataires deviennent des acteurs centraux du fonctionnement de l’usine, parfois sans que leur rôle réel soit pleinement maîtrisé en interne.
Quand les prestataires OT concentrent tous les pouvoirs
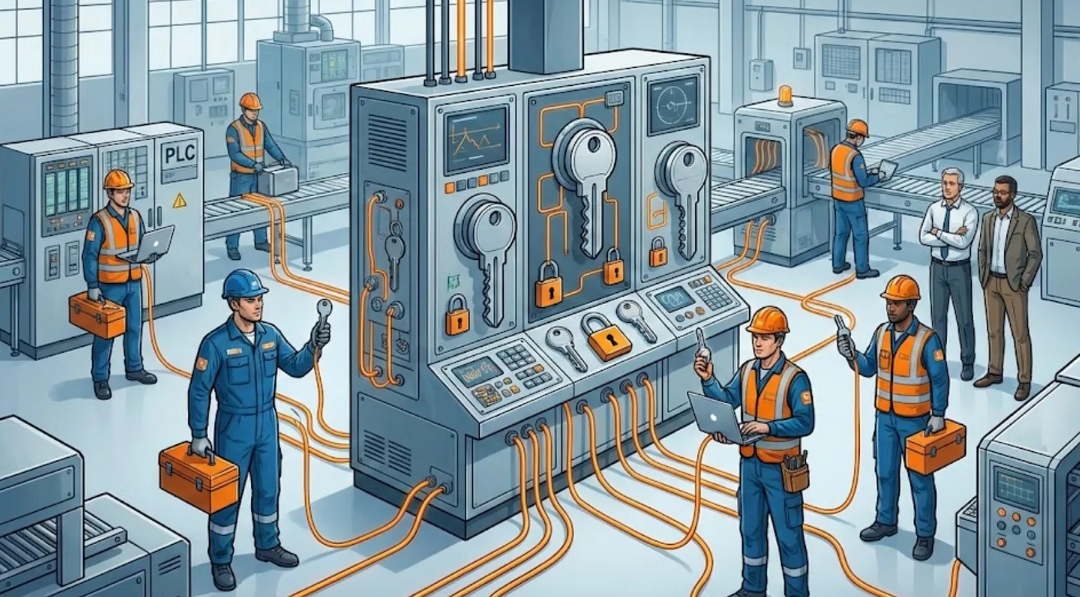
Ce que je constate très souvent, c’est que les prestataires OT disposent de pleins pouvoirs sur les systèmes industriels. Ils administrent, maintiennent, dépannent, parfois sans réelle supervision de la DSI ni de la cybersécurité. Les accès sont accordés par habitude, par urgence ou par dépendance opérationnelle. Avec le temps, ces prestataires deviennent incontournables, au point que certaines équipes internes n’osent plus remettre en question leurs pratiques. Cette situation crée un déséquilibre profond : ceux qui exploitent les systèmes ne sont pas ceux qui en portent la responsabilité cyber, et inversement.
Des connexions directes aux réseaux OT, souvent peu maîtrisées
Un autre point revient systématiquement : les prestataires OT disposent de connexions directes aux réseaux industriels. Accès distants permanents, liaisons point à point, protocoles industriels anciens ou propriétaires… tout cela fonctionne, mais rarement dans un cadre de cybersécurité moderne. Ces accès ont été pensés pour la disponibilité et l’efficacité, pas pour la sécurité. Avec le temps, ils s’accumulent, se superposent, et deviennent difficiles à tracer. Le risque est bien réel : une compromission chez un prestataire peut rapidement devenir une compromission de l’usine elle-même.
Des pratiques difficiles à faire évoluer
La troisième difficulté est souvent la plus délicate. Beaucoup de prestataires OT refusent, ou peinent, à faire évoluer leurs façons de travailler. Les méthodes ont fait leurs preuves pendant des années, les process sont rodés, et toute contrainte supplémentaire est perçue comme un risque pour la production. J’entends souvent : « on a toujours fait comme ça » ou « si on change, ça ne marchera plus ». Cette résistance complique fortement la mise en place de mesures de cybersécurité. Pourtant, le contexte a changé. Les systèmes sont connectés, exposés, et les menaces sont bien réelles. Ne pas évoluer devient alors un risque en soi.
La question centrale
Comment renverser cette dynamique où les prestataires OT détiennent, de fait, les pleins pouvoirs sur les systèmes industriels, souvent au détriment de la sécurité ? Comment rééquilibrer la relation entre prestataires OT et équipes internes de cybersécurité, sans casser la production ni dégrader les opérations ? La question n’est pas de reprendre le contrôle brutalement, mais de le reconstruire intelligemment, avec méthode et pragmatisme.
Recommandations
Formaliser une demande de revue cybersécurité
La première étape consiste à poser un cadre formel. J’ai constaté que tant que la demande reste informelle, elle est facilement ignorée. En revanche, lorsqu’elle s’appuie sur des exigences réglementaires, des normes industrielles ou des obligations clients, le discours change. Il ne s’agit plus d’un avis, mais d’une nécessité. Cette formalisation permet d’ouvrir le dialogue avec les prestataires OT sur une base objective et partagée. Elle légitime l’intervention des équipes cybersécurité et crée un point d’entrée clair pour initier une revue sérieuse des pratiques existantes.
Identifier les bons interlocuteurs chez les prestataires OT
Une erreur fréquente consiste à discuter cybersécurité avec des interlocuteurs qui n’ont ni la légitimité ni le pouvoir de décision. J’ai appris qu’il est essentiel d’identifier, chez le prestataire OT, les bonnes personnes : un responsable cybersécurité, un directeur technique, ou à défaut un décideur capable d’engager l’entreprise. Sans cela, les échanges restent superficiels et n’aboutissent pas. Avoir les bons interlocuteurs permet de parler risques, arbitrages et responsabilités, et surtout de transformer une discussion technique en une démarche structurée et engageante.
Partager les risques de manière factuelle et compréhensible
Pour faire évoluer les pratiques, j’ai constaté qu’il ne suffit pas d’imposer des règles. Il faut expliquer les risques. Partager une analyse de risques cyber OT, claire et factuelle, change profondément la discussion. En mettant en évidence les impacts potentiels sur la production, la sécurité des personnes ou la disponibilité des systèmes, le discours devient concret. Les prestataires comprennent alors que la cybersécurité n’est pas une contrainte abstraite, mais un enjeu opérationnel.
Identifier ensemble des mesures concrètes et applicables
Une fois les risques partagés, l’enjeu est de passer à l’action sans brutalité. Les meilleures mesures sont celles construites avec les prestataires OT, pas contre eux. Il s’agit d’identifier des actions concrètes et réalistes, qui renforcent la sécurité tout en minimisant l’impact sur les opérations. Segmentation progressive, durcissement ciblé, contrôle des accès à distance… Cette co-construction transforme la relation et permet d’ancrer la cybersécurité dans la réalité industrielle.
Formaliser les engagements par écrit
La dernière étape est souvent celle qui change réellement l’équilibre. Tant que les engagements restent oraux, ils restent fragiles. Un engagement écrit, avec des responsabilités clairement définies et des échéances réalistes, redonne aux équipes internes une capacité de pilotage. Ce formalisme n’est pas bureaucratique : il protège les deux parties, sécurise la relation et permet un suivi dans le temps, sans remettre en cause l’expertise du prestataire ni la continuité opérationnelle.
Conclusion
Rééquilibrer le pouvoir entre les prestataires OT et les équipes internes de cybersécurité n’est pas une question d’autorité, mais de responsabilité. Les prestataires jouent un rôle clé dans le fonctionnement des usines, mais la sécurité des systèmes industriels ne peut pas reposer uniquement sur eux. Cela suppose un cadre clair, une communication transparente et des engagements formels. En instaurant ce dialogue équilibré, les entreprises peuvent préserver leur performance opérationnelle tout en renforçant durablement leur posture de cybersécurité. La sécurité OT devient alors un effort collectif, aligné avec les réalités industrielles.
🔄 Partagez la culture HackTheOT
Si cet article vous a parlé, si vous partagez cette conviction que la cybersécurité industrielle doit être pensée autrement, alors ne le gardez pas pour vous.
👉 Aidez à faire connaître HackTheOT en relayant cette newsletter auprès de vos équipes, de vos collègues, ou de votre réseau.
Chaque partage permet d’élargir la communauté et de renforcer la voix de celles et ceux qui défendent une cybersécurité industrielle pragmatique, ancrée dans la réalité du terrain.